AI Act e C2PA: come cambia la trasparenza dei contenuti generati dall’AI
L’AI Act impone marcature machine-readable per i contenuti generati dall’AI. Scopri il ruolo di C2PA, watermark, badge e Content Credentials.
Dal 2 agosto 2026 la trasparenza dei contenuti sintetici è anche un requisito normativo. L’Articolo 50 dell’AI Act richiede ai provider di determinati sistemi generativi di rendere gli output rilevabili come generati o manipolati dall’intelligenza artificiale. Per aziende, media e piattaforme, una semplice dicitura sotto un’immagine non esaurisce il problema.
La nuova architettura distingue almeno due piani: la marcatura tecnica, destinata a macchine e strumenti di verifica, e la disclosure percepibile dalle persone. C2PA e le Content Credentials possono contribuire al primo piano, ma non sono l’unica tecnologia ammessa e non sostituiscono gli obblighi visibili previsti per i deepfake.
Che cosa richiede l’Articolo 50 dell’AI Act
Il Regolamento europeo sull’intelligenza artificiale assegna responsabilità diverse a provider e deployer.
I provider di sistemi che generano audio, immagini, video o testi sintetici devono assicurare che gli output siano marcati in un formato machine-readable e rilevabili come artificialmente generati o manipolati. Le soluzioni devono essere efficaci, interoperabili, robuste e affidabili, per quanto tecnicamente possibile e tenendo conto dello stato dell’arte, dei costi e delle caratteristiche del contenuto.
La norma prevede eccezioni, per esempio quando un sistema svolge una funzione assistiva di editing standard senza modificare in modo sostanziale i dati o il loro significato. Stabilire se un caso concreto rientra nell’obbligo richiede quindi un’analisi del sistema e del suo uso, non soltanto del formato finale.
I deployer hanno invece obblighi di disclosure in situazioni specifiche. Devono dichiarare quando immagini, audio o video costituiscono un deepfake e, con le eccezioni previste, quando testi generati o manipolati dall’AI sono pubblicati per informare il pubblico su questioni di interesse generale.
Marcatura tecnica e disclosure visibile non sono la stessa cosa
Una marcatura machine-readable è pensata per essere letta da software, piattaforme e verificatori. Può contribuire a riconoscere che un contenuto è stato generato o modificato con l’AI e a trasportare informazioni sul processo.
Una disclosure visibile comunica invece direttamente con la persona esposta al contenuto. Può assumere la forma di un’etichetta, un badge o un’icona accompagnata da testo comprensibile. La Commissione europea ha pubblicato un set di icone per rendere più uniforme questa comunicazione, ma precisa che il loro uso, da solo, non dimostra la conformità.
| Livello | Destinatario principale | Esempi | Limite da ricordare |
|---|---|---|---|
| Marcatura tecnica | Macchine e sistemi di verifica | Metadata firmati, watermark invisibile, altri segnali machine-readable | Può essere rimossa, non supportata o non rilevata in alcune copie |
| Disclosure visibile | Persone | Badge, icona, etichetta o avviso accessibile | Non autentica da sola chi ha applicato l’etichetta |
| Provenienza | Persone e macchine | Content Credentials, storia delle modifiche, identità dichiarata del firmatario | Verifica dichiarazioni e integrità, non la verità della scena |
I livelli possono essere complementari. Un flusso ben progettato evita di presentarli come equivalenti o di riassumere esiti diversi in un generico bollino “contenuto verificato”.
Il Code of Practice rende operativa la trasparenza
Il Code of Practice on Transparency of AI-generated Content, pubblicato nel giugno 2026, traduce gli obblighi in misure operative per provider e deployer. L’adesione è volontaria, mentre gli obblighi dell’Articolo 50 sono vincolanti.
Commissione europea e AI Board hanno valutato il Codice come uno strumento adeguato per dimostrare la conformità. Questa valutazione non trasforma però l’adesione in una prova conclusiva: l’organizzazione deve applicare correttamente le misure pertinenti al proprio caso.
Per i formati in grado di trasportare metadata, il modello tecnico indicato combina più meccanismi. I metadata relativi alla generazione o manipolazione mediante AI possono essere firmati digitalmente e associati, quando possibile, a riferimenti temporali tamper-evident. Watermarking, strumenti di detection, fingerprint e logging possono rafforzare il sistema, soprattutto quando un contenuto attraversa trasformazioni che eliminano alcune informazioni incorporate.
C2PA è obbligatorio per rispettare l’AI Act?
No. L’AI Act non nomina C2PA come unico standard obbligatorio e non prescrive una sola implementazione per tutti i provider.
La norma definisce il risultato atteso: marcature machine-readable e soluzioni rilevabili, interoperabili, robuste e affidabili. Le linee guida della Commissione e il Codice aiutano a interpretare e applicare questi requisiti, lasciando spazio anche a mezzi alternativi adeguati.
C2PA è rilevante perché offre una struttura aperta per collegare un asset a dichiarazioni firmate sulla sua provenienza. Un manifest può descrivere origine, strumenti utilizzati, azioni eseguite, ingredienti e relazioni con altre versioni. La firma e i content binding permettono poi di controllare l’emittente dichiarato e il legame con lo specifico contenuto.
Usare C2PA può quindi contribuire a una soluzione conforme, ma la conformità dipende dall’intero sistema: copertura dei formati, qualità della marcatura, preservazione lungo la filiera, gestione delle eccezioni, disclosure alle persone e verifiche effettivamente disponibili.
Perché servono più livelli: metadata, watermark e detection
Nessuna tecnologia conserva la stessa efficacia in ogni passaggio. I metadata incorporati possono essere rimossi da una piattaforma, da una conversione o da un’esportazione. Un watermark invisibile può resistere meglio ad alcune trasformazioni, ma dipende dall’algoritmo, dalla modalità del contenuto e dallo strumento che deve rilevarlo.
Per questo il Codice adotta un approccio multilivello. Metadata firmati e watermarking possono rafforzarsi a vicenda; fingerprint, logging e strumenti di detection possono offrire segnali supplementari. Gli esiti devono restare distinti: trovare una corrispondenza percettiva non equivale a verificare la firma di una credenziale.
È importante anche preservare le marcature già presenti. Se un contenuto viene modificato, il nuovo strumento dovrebbe evitare di cancellare intenzionalmente le informazioni di provenienza e, quando il flusso lo consente, aggiungere una nuova tappa verificabile.
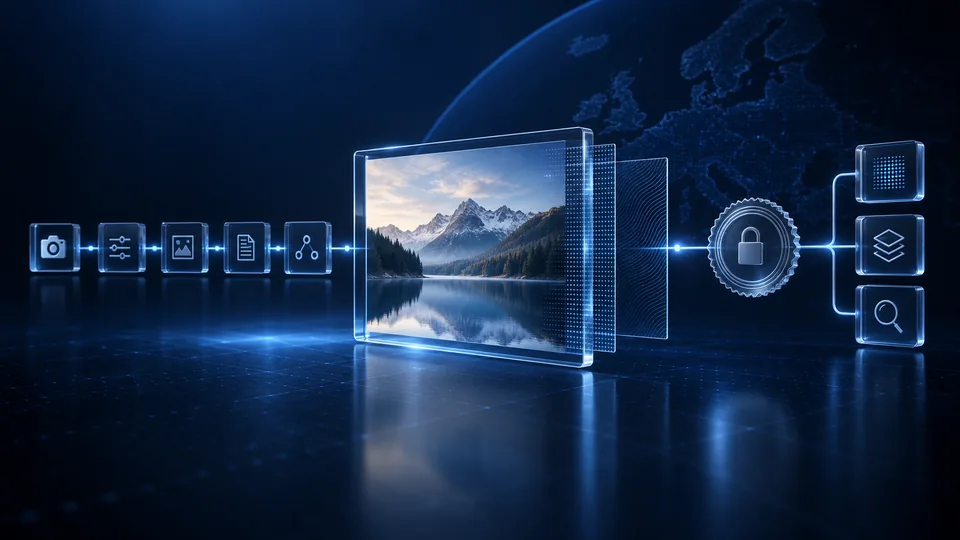
La catena può essere letta così:
- creazione o acquisizione del contenuto;
- registrazione delle informazioni sull’origine;
- firma e marcatura della versione;
- modifica con uno strumento compatibile;
- nuova dichiarazione sulle azioni eseguite;
- pubblicazione e verifica della copia distribuita.
La domanda non è più soltanto “questo contenuto è AI?”, ma “da dove proviene questa versione, quali strumenti l’hanno modificata e quali dichiarazioni possiamo verificare?”.
Deepfake: i metadata invisibili non bastano
Per i deepfake, l’informazione deve essere comunicata in modo chiaro e percepibile. Affidarsi esclusivamente a metadata nascosti obbligherebbe l’utente a usare uno strumento tecnico e non soddisfarebbe la funzione della disclosure visibile.
Le icone europee distinguono contenuti interamente generati e contenuti parzialmente modificati. La Commissione raccomanda di accompagnare l’icona con un’etichetta in linguaggio semplice, di renderla disponibile fin dalla prima esposizione e di garantirne l’accessibilità. Restano eccezioni e regole specifiche per opere artistiche, creative, satiriche o analoghe.
Per una piattaforma o un editore, questo implica coordinare interfaccia e file: il badge visibile deve essere coerente con le informazioni tecniche disponibili, senza promettere più di ciò che il sistema può dimostrare.
Una pipeline pratica per aziende e piattaforme
Adeguarsi non significa applicare un’etichetta alla fine del processo. Una pipeline di trasparenza può comprendere:
- classificazione dei contenuti generati o modificati mediante AI;
- distinzione dei ruoli di provider e deployer;
- generazione di metadata di provenienza;
- firma digitale e riferimenti temporali;
- marcatura C2PA o tecnologia equivalente;
- watermarking resistente alle trasformazioni previste;
- preservazione delle informazioni durante editing e distribuzione;
- controllo automatico della copia effettivamente pubblicata;
- badge o disclosure visibile e accessibile per le persone;
- registrazione degli esiti e gestione delle versioni.
Il test va eseguito sui canali reali. Il file conservato nel DAM o nel CMS può essere diverso da quello ricompresso da una CDN, scaricato da un sito o condiviso su una piattaforma. Per questo la verifica deve riguardare anche l’ultima copia distribuita.
Domande frequenti
L’AI Act obbliga tutte le aziende a usare C2PA?
No. Gli obblighi dipendono dal ruolo, dal sistema e dall’uso. C2PA è una possibile componente tecnica, non lo standard unico imposto dal Regolamento.
Una Content Credential dimostra che il contenuto è vero?
No. Permette di verificare dichiarazioni firmate sulla provenienza e il legame con un asset. Non dimostra automaticamente che una scena sia reale, che una didascalia sia corretta o che tutte le modifiche siano documentate.
Un badge “generato con AI” è sufficiente?
Non per tutti gli obblighi. Una disclosure visibile e una marcatura machine-readable hanno destinatari e funzioni differenti. Un progetto può aver bisogno di entrambe.
Cosa succede se una piattaforma rimuove i metadata?
La copia potrebbe non conservare la credenziale incorporata. Un sistema multilivello può usare watermark o altri meccanismi complementari, ma deve comunicare con precisione quale segnale è stato trovato e quale verifica è riuscita.
Da dove iniziare
Il primo passo è una mappa dei contenuti e dei passaggi tecnici: quali sistemi generano o modificano gli asset, quali formati usano, dove vengono firmati, quali trasformazioni applicano CMS e CDN e quale informazione vede l’utente finale.
Solo dopo questa mappa ha senso scegliere C2PA, watermarking, detection e interfacce di disclosure. La direzione dell’AI Act è chiara: la trasparenza deve essere incorporata nel processo, leggibile dalle macchine e comprensibile alle persone.
Questo articolo offre un inquadramento tecnico-editoriale e non costituisce consulenza legale. Per valutare obblighi ed eccezioni nel tuo caso concreto, coinvolgi le funzioni legali e di compliance.
Fonti e approfondimenti
Riferimenti tecnici ed editoriali consultati per questa guida. Gli esempi sono illustrativi: non documentano casi reali o specifiche integrazioni.
- EUR-Lex — Regolamento (UE) 2024/1689, Articolo 50
- Commissione europea — Code of Practice on Transparency of AI-generated Content
- Commissione europea — Linee guida sugli obblighi di trasparenza dell’Articolo 50
- Commissione europea — Icone UE per i contenuti generati dall’AI
- C2PA — Specifica tecnica 2.4 e documenti di orientamento